Programări online la cabinet: ce date ai voie să ceri în formular
De ce și o programare simplă poate fi dată de sănătate, ce câmpuri pui, ce faci cu emailul, platforma, SMS-ul de confirmare și pixelii de reclamă.
Echipa Webspring Design · · 12 min de citit
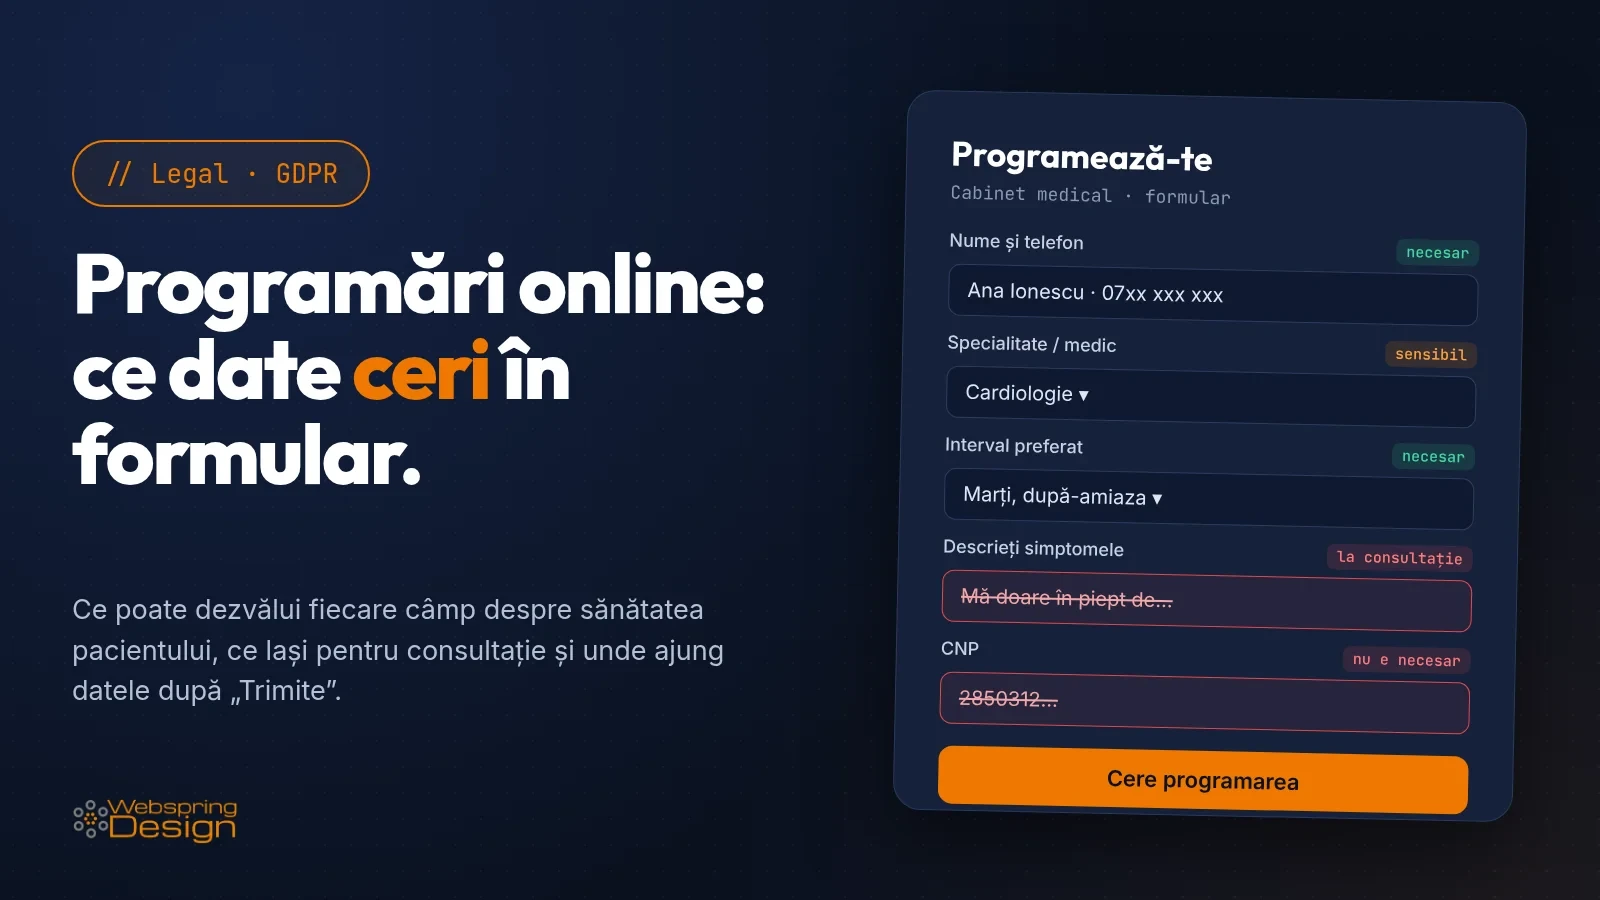
Un pacient intră seara pe site-ul cabinetului, alege „Cardiologie”, lasă numele și telefonul și apasă „Trimite”. Pare o cerere banală, dar în ochii GDPR, doar alegerea specialității poate spune ceva despre sănătatea lui. Iar prelucrarea datelor despre sănătate e interzisă de regulament, cu câteva excepții.
Mai jos afli de ce și un formular simplu poate conține date de sănătate, pe ce temei le prelucrezi, ce câmpuri pui și pe care le lași pentru consultație și ce se întâmplă cu datele după ce apeși butonul: în email, în platforma de programări, în SMS-ul de confirmare și în statisticile site-ului.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Unde regula nu e clară, spunem asta. Pentru cabinetul tău, verifică sursele oficiale sau discută cu un specialist în protecția datelor.
Pe scurt
Și o programare poate fi dată de sănătate. GDPR include în această categorie și informațiile strânse la „înscrierea” la servicii medicale. Specialitatea sau medicul ales pot dezvălui o afecțiune.
Ceri doar ce trebuie pentru programare: nume, telefon, serviciul sau medicul dintr-o listă și intervalul. Simptomele, istoricul și CNP-ul nu au ce căuta în formular.
Temeiul: GDPR permite prelucrarea pentru asistență medicală, de către profesioniști supuși secretului profesional. Dacă formularul de pe site intră în această excepție sau ai nevoie de consimțământul explicit al pacientului nu e lămurit în sursele oficiale pe care le-am găsit. Decizia o iei cu un specialist.
Platforma de programări lucrează pentru tine: ai nevoie de un contract de prelucrare cu ea.
În SMS-ul și emailul de confirmare ajung ziua, ora și adresa. Specialitatea și motivul vizitei rămân în afara mesajului.
Pixelii de reclamă nu primesc nimic din formular. În Suedia, două farmacii au primit amenzi de 45 de milioane de coroane după ce pixelul Meta a trimis date despre cumpărături.
De ce și o programare simplă poate fi dată de sănătate
Articolul 9 din Regulamentul GDPR interzice prelucrarea datelor privind sănătatea, cu excepțiile pe care le enumeră. Ce înseamnă „date privind sănătatea” explică considerentul 35 al regulamentului, mai larg decât s-ar crede:
„Datele cu caracter personal privind sănătatea ar trebui să includă toate datele având legătură cu starea de sănătate […]. Acestea includ informații despre persoana fizică colectate în cadrul înscrierii acesteia la serviciile de asistență medicală sau în cadrul acordării serviciilor respective persoanei fizice în cauză […].”
Așadar, nu doar diagnosticul contează. Faptul că un om cere o programare la psihiatrie, la oncologie sau la un tratament anume poate spune ceva despre sănătatea lui.
Ce a spus Curtea de Justiție a UE despre comenzile online
Pe 4 octombrie 2024, în cauza C-21/23 (Lindenapotheke), Curtea de Justiție a Uniunii Europene a analizat comenzile online de medicamente care se vând doar în farmacie, chiar și fără rețetă. Concluzia, din comunicatul oficial al Curții: numele clientului, adresa de livrare și datele necesare ca să identifici medicamentul sunt date privind sănătatea. Pot dezvălui starea de sănătate printr-o simplă deducție, fiindcă leagă o persoană de un medicament.
Curtea a mai spus două lucruri care contează pentru un formular de programare:
nu contează dacă informația îl privește pe cel care comandă sau pe altcineva pentru care face comanda;
nu contează că legătura e doar probabilă, nu sigură.
Hotărârea privește farmaciile, nu cabinetele, și nu am găsit o poziție a autorității române (ANSPDCP) despre formularele de programare. Raționamentul se potrivește însă: o programare la o specialitate leagă o persoană de un tip de îngrijire. Mai prudent e să tratezi datele din formular ca date de sănătate.
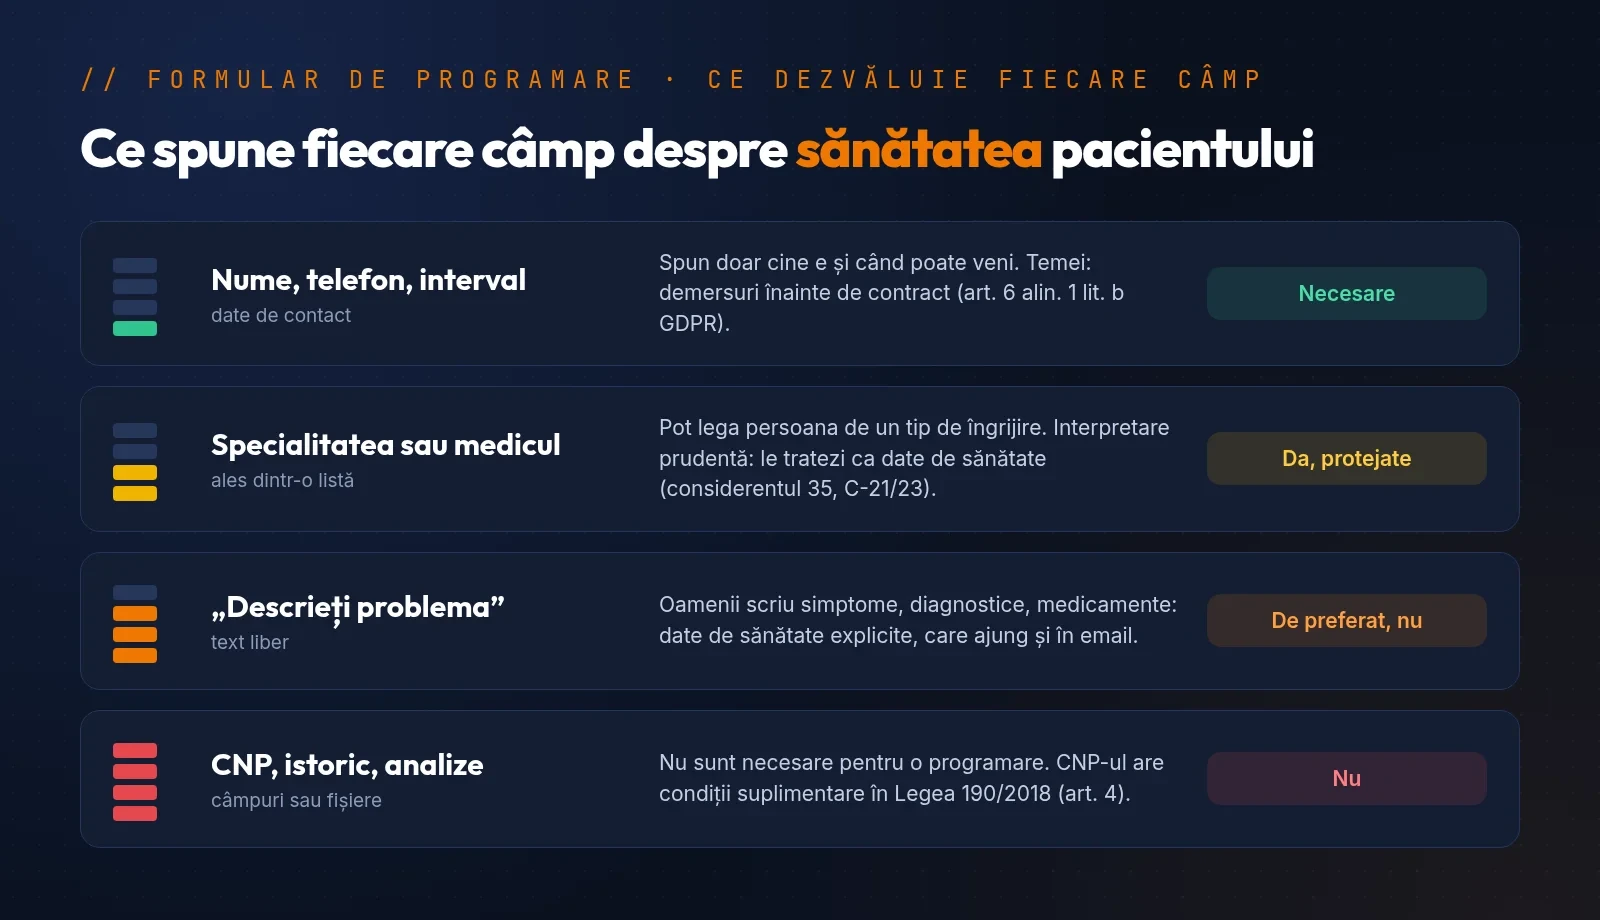
Ce poate dezvălui fiecare câmp și ce faci cu el. Încadrarea specialității ca dată de sănătate e o interpretare prudentă, pornită de la considerentul 35 GDPR și hotărârea C-21/23.
Pe ce temei prelucrezi datele din formular
GDPR cere două lucruri pentru datele de sănătate: un temei obișnuit, din articolul 6, și una dintre excepțiile de la interdicția din articolul 9.
Temeiul obișnuit: pregătirea consultației
Pentru nume, telefon și interval, articolul 6 alineatul (1) litera b) permite prelucrarea necesară „pentru a face demersuri la cererea persoanei vizate înainte de încheierea unui contract”. Pacientul cere o programare, iar tu îl suni ca s-o confirmi.
Excepția pentru datele de sănătate
Două excepții din articolul 9 se potrivesc unui cabinet:
Litera h): asistența medicală. Prelucrarea e permisă când e necesară pentru „stabilirea unui diagnostic medical” sau pentru „furnizarea de asistență medicală”, cu condiția din alineatul (3): datele sunt prelucrate de un profesionist supus secretului profesional sau de o persoană cu o obligație de confidențialitate similară.
Litera a): consimțământul explicit al pacientului, dat „pentru unul sau mai multe scopuri specifice”.
Dacă o cerere trimisă prin site, înainte de orice contact cu medicul, intră deja sub litera h) e o chestiune de interpretare. Colegiul Medicilor, în ghidul său GDPR (Orientarea nr. 16), rezervă consimțământul specific GDPR pentru „situațiile în care se dorește o prelucrare de date afară de tot ceea ce prevede legea în mod expres”, cu exemple ca marketingul și cercetarea. Orientarea nu se referă la formularele de pe site. Cum alegi temeiul și cum îl scrii în informare e o decizie de luat cu un specialist în protecția datelor.
Peste GDPR vine Legea drepturilor pacientului (Legea 46/2003). Articolul 21 spune că toate informațiile despre starea pacientului, inclusiv datele lui personale, sunt confidențiale. Articolul 22 permite să le dai mai departe doar cu consimțământul explicit al pacientului sau dacă legea o cere. Asta contează mai jos, la email, SMS și pixeli.
Ce câmpuri pui și ce lași pentru consultație
Regula de pornire e principiul „reducerii la minimum a datelor” din articolul 5 GDPR: datele trebuie să fie „limitate la ceea ce este necesar” pentru scop. Scopul e o programare, nu o anamneză.
| Câmp | Îl pui? | De ce |
|---|---|---|
| Nume și telefon | Da | Fără ele nu poți confirma programarea. |
| Opțional | Doar dacă trimiți confirmarea pe email. | |
| Serviciul sau medicul, dintr-o listă | Da, cu grijă | Îți trebuie ca să alegi medicul. Poate dezvălui sănătatea, deci îl protejezi ca pe o dată de sănătate. |
| Data și intervalul preferat | Da | E chiar scopul formularului. |
| „Descrieți problema”, text liber | De preferat, nu | Oamenii scriu simptome, diagnostice și medicamente. Detaliile se discută la consultație. |
| CNP | Nu | Programarea nu are nevoie de el, iar Legea 190/2018 (art. 4) pune condiții suplimentare pentru prelucrarea lui. |
| Istoric, analize, fișiere încărcate | Nu | Sunt date de sănătate explicite, care ajung apoi în email și în copii de siguranță. |
Câteva detalii care fac diferența:
Lista de servicii poate fi generală. „Consultație” sau „Control” spune mai puțin decât un tratament anume. Pentru specialitățile sensibile, poți lăsa doar medicul și consultația, iar detaliile le afli la telefon.
Dacă păstrezi un câmp liber, fă-l opțional și scurt și scrie lângă el că nu e nevoie de detalii medicale.
Informarea stă lângă buton. Articolul 13 GDPR cere să spui scopurile și temeiul juridic, cât păstrezi datele sau criteriile după care stabilești termenul, plus restul informațiilor din politică. Un text ca „datele sunt protejate conform GDPR” nu e o informare.
Lista de bază a câmpurilor, cu un exemplu vizual, e și în ghidul nostru despre site-ul unui cabinet medical și regulile CMR. Aici ne ocupăm de ce urmează după.
Unde ajung datele după „Trimite”
Articolul 5 GDPR cere ca datele să fie prelucrate „într-un mod care asigură securitatea adecvată”, cu măsuri tehnice și organizatorice. La un formular de programare, punctele slabe sunt de obicei patru.
1. Emailul de notificare
Multe site-uri trimit fiecare cerere pe email, cu toate câmpurile, iar ea rămâne ani de zile în inbox și pe telefonul recepției. Variante mai bune:
un email care spune doar că a venit o cerere nouă, cu detaliile într-o zonă protejată de parolă;
o adresă dedicată programărilor, cu acces doar pentru cine le confirmă și cu autentificare în doi pași.
2. Platforma de programări
Dacă formularul trimite datele într-o aplicație de programări sau într-un calendar online, furnizorul prelucrează datele pentru tine. GDPR îl numește „persoană împuternicită”. Articolul 28 îți cere două lucruri:
să lucrezi doar cu furnizori care „oferă garanții suficiente” de securitate;
să ai cu ei un contract care stabilește ce date prelucrează, de ce și cât timp.
Înainte să alegi o platformă, verifică patru lucruri:
are un contract de prelucrare a datelor (DPA) pe care îl poți accepta sau semna;
în ce țări stochează datele;
ce rol își asumă față de pacient: unele platforme au și conturi proprii pentru pacienți, iar acolo rolurile pot fi diferite;
cum ștergi programările vechi.
3. SMS-ul și emailul de confirmare
Mesajul de confirmare ajunge pe un telefon pe care îl pot vedea și alții: familia, colegii, notificarea de pe ecranul blocat. Confidențialitatea din Legea 46/2003 și principiul reducerii la minimum a datelor duc la aceeași concluzie practică: în mesaj pui ziua, ora, adresa și un număr pentru reprogramare. Fără specialitate, medic sau motivul vizitei, mai ales la specialitățile sensibile.
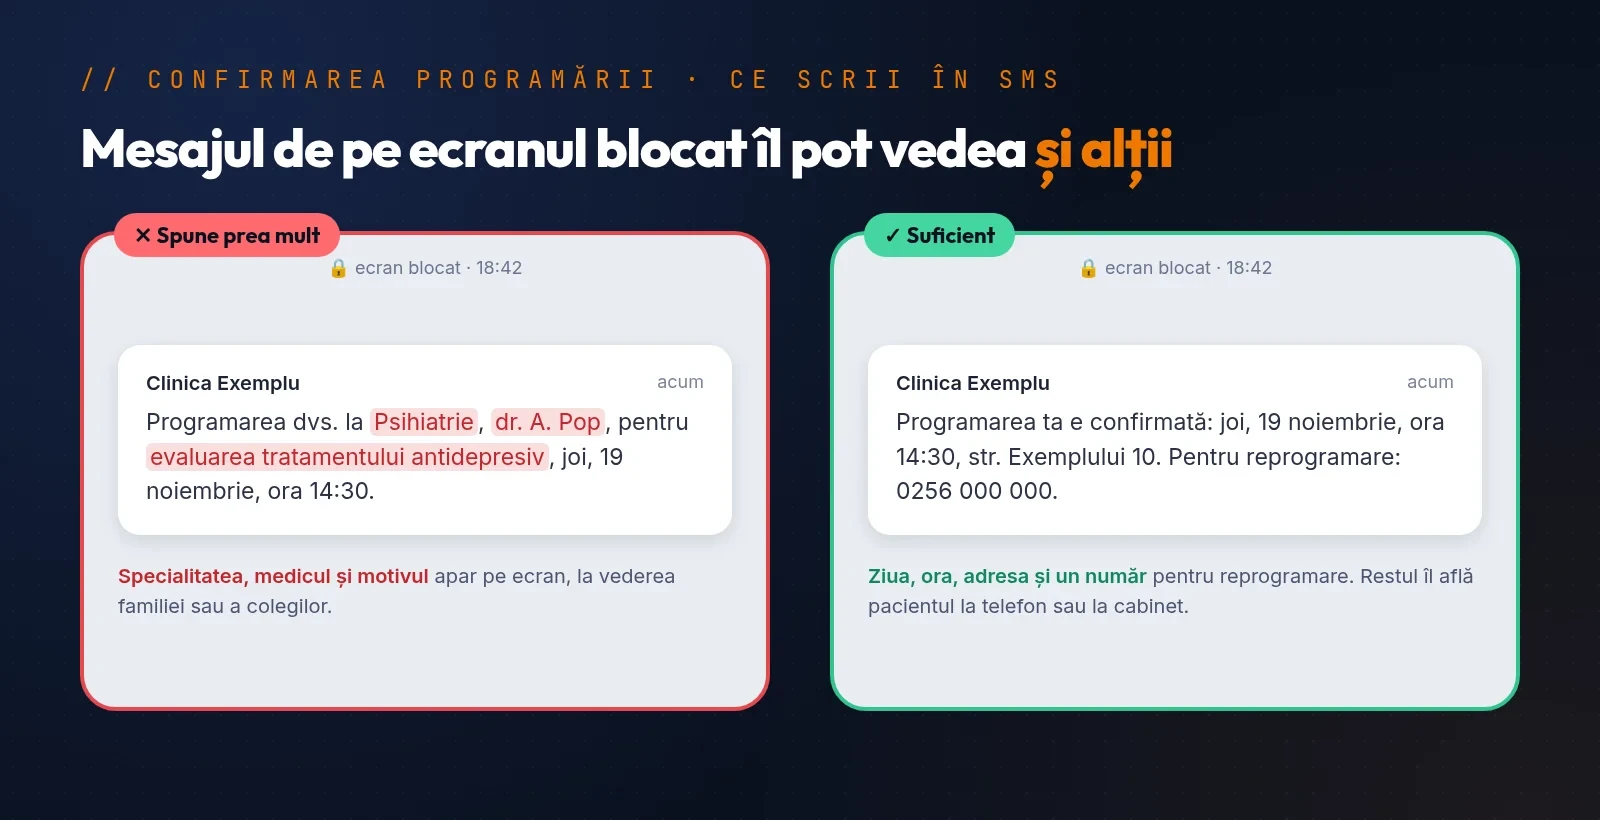
Exemplu pe un cabinet fictiv. Mesajul din dreapta e suficient pentru o confirmare și nu spune nimic despre sănătatea pacientului.
4. Pixelii de reclamă și statisticile
Pixelul Meta, Google Analytics și alte instrumente pot raporta evenimente de pe site, inclusiv trimiterea unui formular. Dacă evenimentul conține specialitatea, pagina tratamentului sau textul din câmpuri, aceste date ajung la o firmă de publicitate.
Exemplul cel mai cunoscut vine din Suedia. Pe 3 iulie 2025, autoritatea suedeză de protecție a datelor (IMY) a anunțat amenzi de 37 și 8 milioane de coroane pentru două farmacii online. Activaseră o funcție nouă a pixelului Meta, iar aceasta trimitea la Meta informații despre produsele cumpărate, de exemplu medicamente pentru anumite afecțiuni sau tratamente pentru boli cu transmitere sexuală. Autoritatea a constatat că firmele nu luaseră măsuri de securitate adecvate.
Pentru un cabinet, regula practică e simplă: pe paginile de programare nu pui pixeli de reclamă, iar statisticile nu primesc conținutul câmpurilor. Partea de consimțământ pentru cookie-uri și Consent Mode e explicată în articolul despre bannerul de cookie-uri.
Cât păstrezi cererile de programare
Nu am găsit o lege care să dea un termen pentru cererile trimise prin site. Articolul 13 GDPR îți cere să spui în informare perioada de stocare „sau, dacă acest lucru nu este posibil, criteriile utilizate pentru a stabili această perioadă”. Tu alegi termenul, îl scrii și îl respecți. Două situații diferite:
Pacientul vine la consultație. De aici, datele intră în evidența medicală a cabinetului, care are regulile ei. Cererea din formular nu mai are de ce să rămână separat, în inbox sau în baza de date a site-ului.
Cererea nu se finalizează, pentru că pacientul nu răspunde sau anulează. O păstrezi doar cât îți trebuie, de exemplu câteva săptămâni pentru o eventuală reprogramare, apoi o ștergi.
Registrul prelucrărilor, contractele cu furnizorii și răspunsul la cererile pacienților le-am explicat pe larg în ghidul despre datele primite prin formularul de contact. Regulile de acolo se aplică și programărilor, cu o diferență: aici e vorba de date de sănătate, deci scutirea de registru pentru firmele mici nu se aplică.
Checklist pentru formularul de programare
Formularul cere doar nume, telefon, serviciul sau medicul dintr-o listă și intervalul, fără CNP, simptome, istoric sau fișiere.
Lângă buton e o informare scurtă, cu scopul, temeiul, termenul de păstrare și linkul spre politica de confidențialitate.
Temeiul pentru datele de sănătate (art. 9) e ales și scris, după o discuție cu un specialist.
Ai contract de prelucrare cu platforma de programări, cu furnizorul de email și cu cel de SMS.
Confirmările conțin doar ziua, ora, adresa și numărul pentru reprogramare.
Paginile de programare nu au pixeli de reclamă, iar statisticile nu primesc conținutul câmpurilor.
Cererile nefinalizate se șterg după termenul ales de tine.
Întrebări frecvente
Trebuie să pun o bifă de consimțământ în formular?
Nu neapărat. Depinde de temeiul ales pentru datele de sănătate. Dacă te bazezi pe excepția pentru asistența medicală, bifa nu e necesară. Dacă te bazezi pe consimțământul explicit, el trebuie să fie separat și specific, nu ascuns într-o bifă „am citit politica”. Alegerea o faci cu un specialist.
Un părinte face programarea pentru copil. E altfel?
Nu pentru încadrare. În cauza C-21/23, Curtea de Justiție a UE a arătat că datele rămân date de sănătate și când comanda e făcută pentru altcineva. Datele copilului le protejezi la fel, iar formularul poate avea un câmp pentru numele pacientului, dacă e altcineva decât cel care scrie.
Pacientul și-a scris simptomele, deși n-am câmp pentru asta. Am greșit?
Nu, dar datele trebuie protejate la fel. Folosește-le doar pentru programare, mută în fișa pacientului ce e relevant la consultație și nu lăsa mesajul în inbox mai mult decât termenul ales de tine.
Trebuie să fac o evaluare de impact asupra protecției datelor?
Pentru un medic care lucrează singur, de regulă nu. Considerentul 91 GDPR spune că prelucrarea datelor pacienților de către un anumit medic nu ar trebui considerată la scară largă. Decizia ANSPDCP nr. 174/2018 cere evaluarea la prelucrarea pe scară largă a datelor de sănătate, așa că o clinică mare ar trebui să analizeze dacă intră în această categorie.
Pot folosi telefoanele din programări ca să trimit oferte?
Nu fără un acord separat. Datele au fost date pentru programare. Ghidul GDPR al Colegiului Medicilor cere un consimțământ specific pentru promovare și marketing, distinct de documentele actului medical.
Formularul, gândit de la început
Când facem site-ul unui cabinet, pornim de la un formular care cere doar ce trebuie pentru programare: nume, telefon, tratamentul și medicul dintr-o listă, ziua și intervalul. Vezi cum arată în demo-urile pentru domeniul medical.
Pentru partea de documente, adică registrul, politica de confidențialitate și lista furnizorilor, am construit aplicația SmartDPO.
Articolul se bazează pe Regulamentul (UE) 2016/679 (considerentele 35 și 91; art. 5, 6, 9, 13 și 28), Legea 190/2018 (art. 4), Legea 46/2003 (art. 21–22), Decizia ANSPDCP nr. 174/2018, comunicatul Curții de Justiție a UE nr. 159/24 (cauza C-21/23), comunicatul IMY din 3 iulie 2025 și Orientarea nr. 16 a ghidului GDPR al Colegiului Medicilor din România, verificate în noiembrie 2026.