Ți-a scris un client prin site: ce faci cu datele lui după aceea
Registrul prelucrărilor, cât păstrezi mesajele, contractele cu furnizorii, termenul de o lună pentru cereri și cele 72 de ore la un incident, cu amenzi ANSPDCP reale.
· 11 min de citit
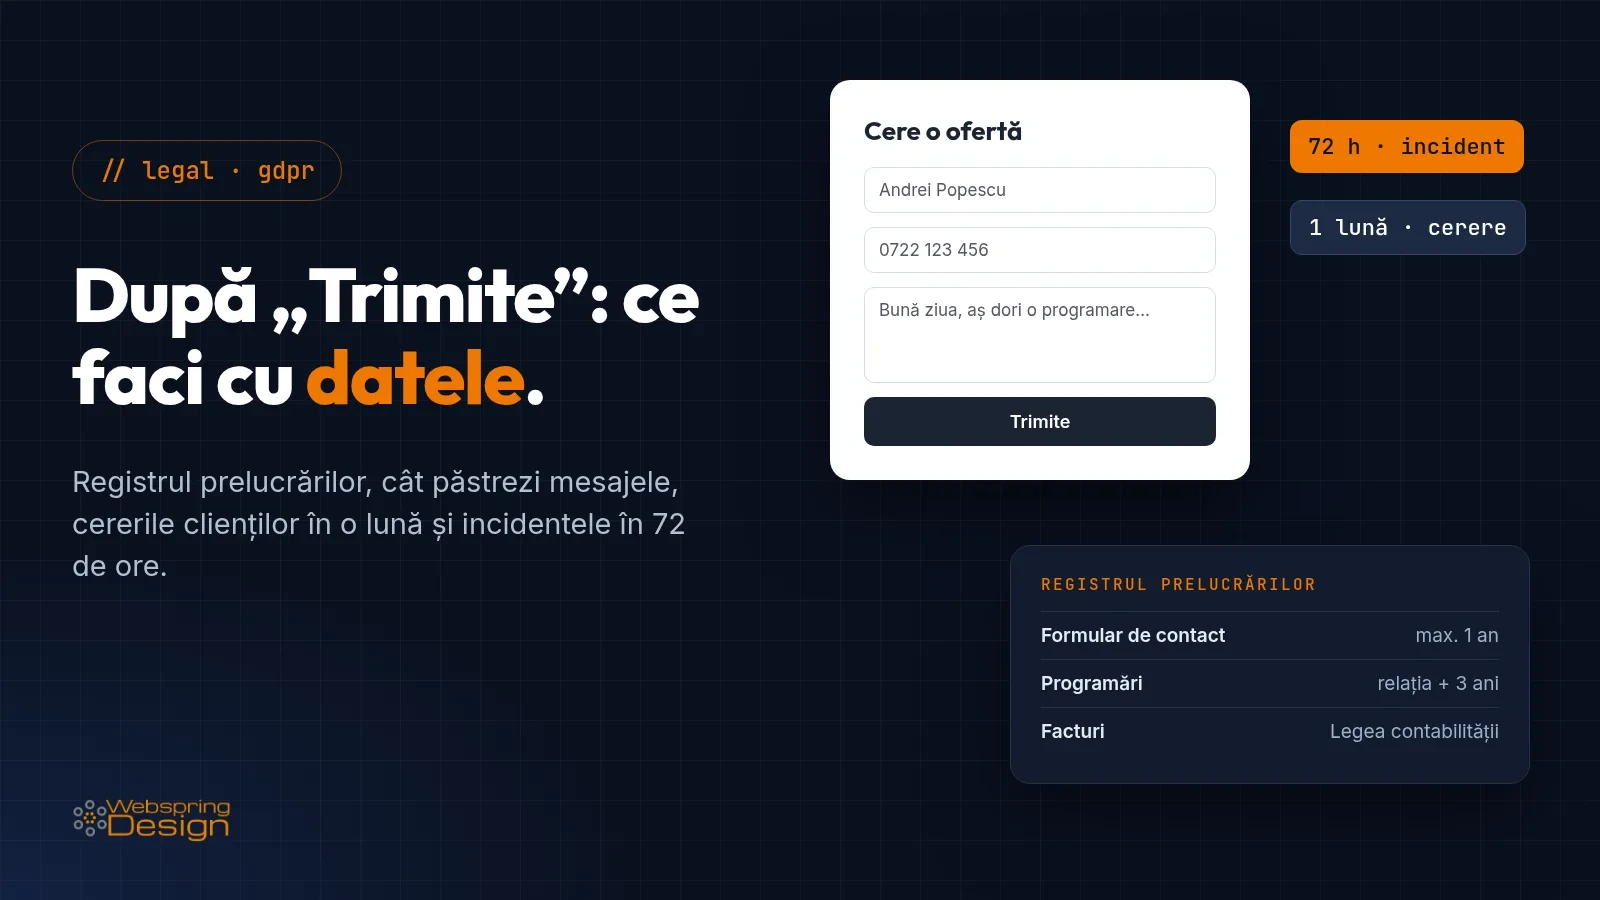
Un client îți lasă numele, telefonul și o întrebare în formularul de pe site. Mesajul ajunge pe email, tu îl suni a doua zi, îi treci numărul în agendă și poate îi trimiți oferta pe WhatsApp. Din acel moment, GDPR îți dă patru obligații pe care puțini patroni le știu: să ții evidența acestor date, să le ștergi la timp, să răspunzi în cel mult o lună dacă omul îți cere datele lui și să anunți ANSPDCP în 72 de ore dacă datele ajung unde nu trebuie.
Pe site se vede doar informarea de lângă formular. Mai jos afli ce urmează după ce apeși „Trimite”: unde ajung datele, ce treci în registru, cât le păstrezi, cum răspunzi la o cerere și ce faci la un incident, cu amenzi reale date de ANSPDCP în 2025 și 2026.
Important: articolul are caracter informativ și nu constituie consultanță juridică. Pentru situația ta concretă, verifică sursele oficiale sau discută cu un specialist în protecția datelor.
Pe scurt
Registrul prelucrărilor: o listă scrisă cu ce date strângi, de ce, cine le vede și cât le păstrezi. E obligatoriu și pentru firmele mici când prelucrarea nu e ocazională, iar mesajele de la clienți nu sunt ocazionale.
Păstrarea: legea nu dă un termen pentru mesajele de pe site. Tu stabilești unul, îl scrii în politica de confidențialitate și îl respecți.
Cererile clienților: răspunzi în cel mult o lună, gratuit, chiar și când răspunsul e „nu”.
Incidentele: anunți ANSPDCP în cel mult 72 de ore, dacă există un risc pentru oameni, și notezi orice incident, chiar și pe cele pe care nu le anunți.
Amenzile reale pentru firme mici pornesc de la aproximativ 5.000 de lei (1.000 de euro) pentru o singură cerere fără răspuns corect.
Unde ajung datele dintr-un formular
GDPR nu se uită la formular, ci la tot drumul datelor. Un mesaj de pe site trece, de obicei, prin cinci locuri:
site-ul, care poate păstra o copie a mesajului în baza de date;
căsuța de email în care primești notificarea;
telefonul: agenda, istoricul de apeluri și WhatsApp;
aplicația de programări sau tabelul în care ții evidența clienților;
contabilitatea, dacă omul devine client și primește o factură.
Fiecare loc are un furnizor (firma de găzduire, Google sau Microsoft pentru email, aplicația de programări) și un termen după care datele ar trebui să dispară. Cele mai multe probleme apar în locurile 1 și 2: mesaje vechi de ani de zile, uitate în baza de date a site-ului sau în inbox.
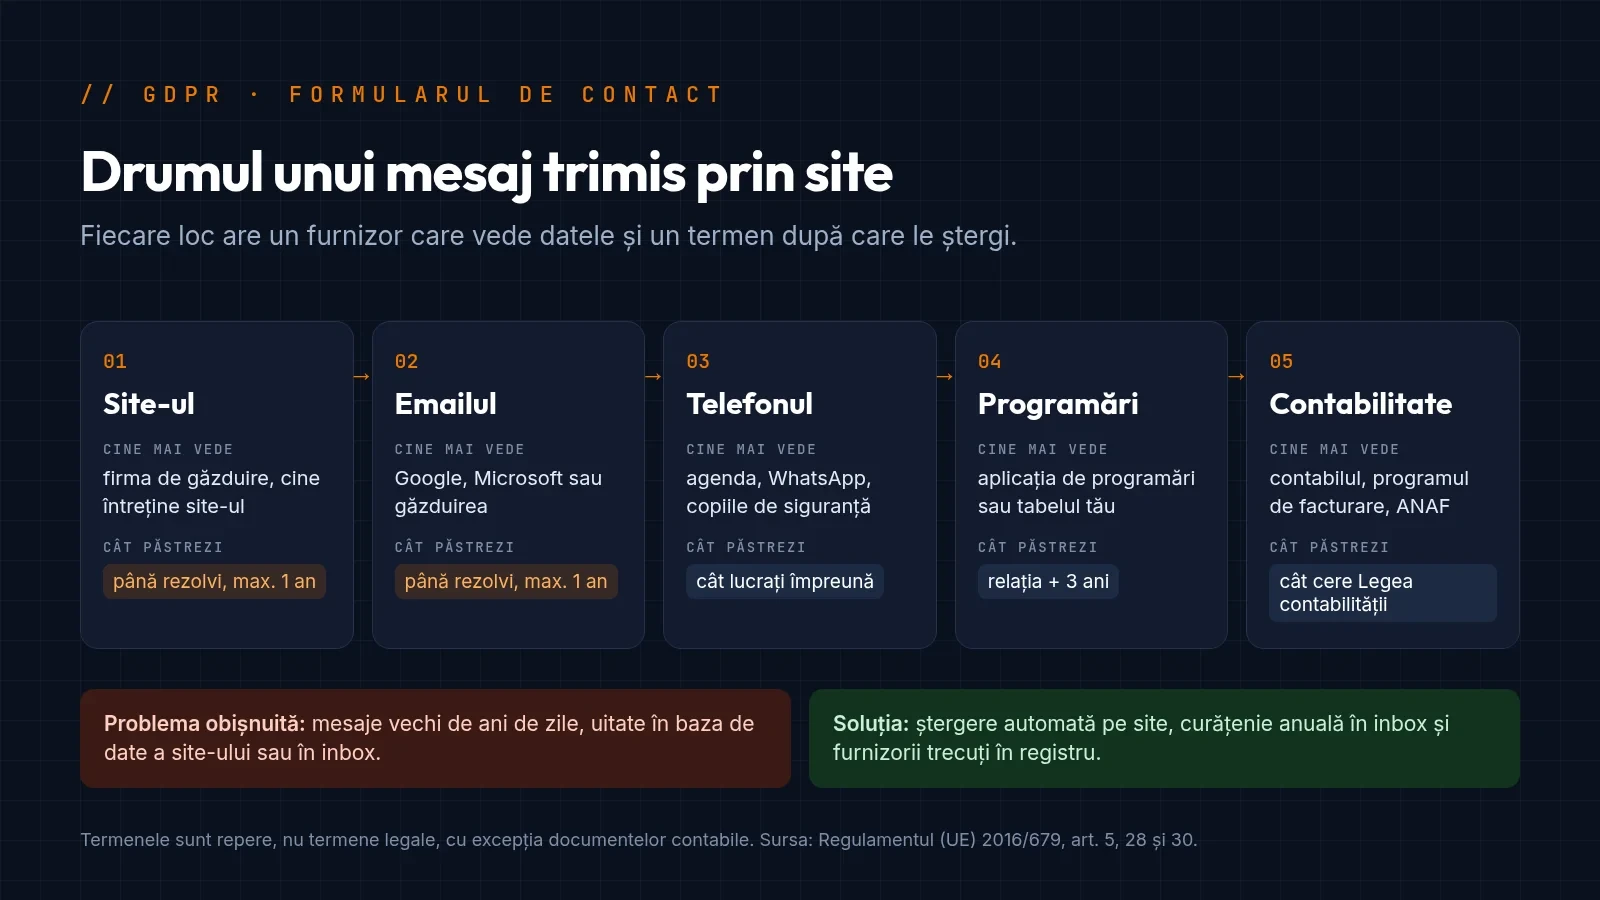
Drumul obișnuit al unui mesaj trimis prin site. Termenele sunt repere, nu termene legale, cu excepția documentelor contabile.
Partea vizibilă, adică informarea de lângă formular și politica de confidențialitate, am explicat-o în ghidul despre ce e obligatoriu legal pe site-ul unei firme. Aici ne ocupăm de ce faci tu cu datele.
1. Registrul prelucrărilor
Articolul 30 din Regulamentul GDPR îi cere fiecărei firme să țină „o evidență a activităților de prelucrare”. Pentru fiecare activitate (formularul de contact, programările, angajații, camerele video) registrul cuprinde:
cine e firma și cum o contactezi;
scopul: de exemplu, „răspunsul la întrebările trimise prin site”;
ale cui date și ce date: clienți și potențiali clienți, cu nume, telefon, email;
cine le mai primește: găzduirea, furnizorul de email, aplicația de programări;
dacă ajung în afara Uniunii Europene;
cât le păstrezi;
cum le protejezi: parole, acces limitat, copii de siguranță.
„Am sub 250 de angajați, deci nu mă privește”
Așa sună excepția din articolul 30 alineatul (5), citită pe jumătate. Textul întreg spune că firmele cu mai puțin de 250 de angajați sunt scutite doar dacă prelucrarea nu prezintă un risc, e ocazională și nu include date sensibile, cum sunt cele despre sănătate.
Grupul de lucru al autorităților europene (WP29) a lămurit în 2018 că o prelucrare e ocazională doar dacă nu se face regulat și iese din activitatea obișnuită a firmei. Exemplul dat chiar de ei: datele angajaților nu sunt ocazionale, deci intră în registru. La fel mesajele de la clienți, pentru o firmă care trăiește din ele. Iar un cabinet medical sau stomatologic prelucrează date despre sănătate, deci nu e scutit oricum.
Ce s-ar putea schimba
Propunerea europeană de simplificare „Omnibus IV” ar scuti de registru firmele cu mai puțin de 750 de angajați, cu excepția prelucrărilor cu risc ridicat. Textul negociat a fost aprobat în comisia Parlamentului European pe 2 iulie 2026, iar votul în plen e programat orientativ pe 23 noiembrie 2026. Până la adoptare și publicare, regula e cea de mai sus.
Chiar și după, celelalte obligații din articol rămân. Iar fără o listă a locurilor în care ții datele nu poți răspunde corect la o cerere de acces sau nu știi ce s-a pierdut la un incident.
2. Cât păstrezi mesajele
GDPR spune că datele se păstrează „pe o perioadă care nu depășește perioada necesară” scopului. Nu există un număr de zile pentru mesajele de pe site. Termenul îl stabilești tu, îl scrii în politica de confidențialitate și în registru și, mai ales, îl aplici.
Un reper prudent, care nu e termen legal:
| Situația | Cât păstrezi |
|---|---|
| Întrebare la care ai răspuns, fără continuare | până rezolvi cererea, apoi cel mult un an |
| Cerere de ofertă refuzată | cel mult un an, ca să poți reveni dacă omul revine |
| Omul a devenit client | cât durează relația și termenul de prescripție de 3 ani din Codul civil, pentru o eventuală dispută |
| Factura emisă | cât cere Legea contabilității, independent de GDPR |
Ce nu ai voie: să folosești adresele din formular pentru newsletter sau oferte. Trimiterea de mesaje comerciale cere acordul separat al omului. În noiembrie 2025, ANSPDCP a amendat un restaurant, Cucina di Fabio SRL, cu 15.253 de lei în total pentru emailuri comerciale trimise fără dovada consimțământului.
Practic: setează site-ul să șteargă automat mesajele mai vechi decât termenul ales, iar o dată pe an fă curat în inbox și în tabelul de clienți.
3. Furnizorii: cine mai vede datele
Firma de găzduire, serviciul de email, aplicația de programări și contabilul care primește facturile sunt „persoane împuternicite”: prelucrează datele în numele tău. Articolul 28 din GDPR cere un contract scris cu fiecare, care spune ce fac cu datele și ce se întâmplă cu ele la final.
La furnizorii mari, contractul există deja, ca anexă la termenii pe care i-ai acceptat la înscriere (de obicei, „Data Processing Agreement”). Tu trebuie doar să știi care sunt furnizorii, să ai linkul spre contract și să-i treci în registru. La furnizorii mici, cum ar fi web designerul care are acces la site sau un contabil independent, contractul trebuie semnat explicit.
4. Când clientul îți cere datele sau ștergerea lor
Oricine ți-a scris prin site poate cere, oricând:
acces: ce date ai despre el, de unde, cui le-ai dat și cât le păstrezi, plus o copie gratuită;
rectificare, dacă sunt greșite;
ștergere;
opoziție, de exemplu la mesajele comerciale.
Termenul: o lună
Articolul 12 alineatul (3) spune că răspunzi „fără întârzieri nejustificate și în orice caz în cel mult o lună de la primirea cererii”. Pentru o cerere primită pe 10 martie, termenul e 10 aprilie. Poți prelungi cu încă două luni la cereri complicate, dar anunți prelungirea și motivul tot în prima lună.
Cererea nu are o formă obligatorie. Poate veni pe email, pe WhatsApp, la telefon sau pe hârtie, iar omul nu trebuie să pomenească de GDPR. Dacă ai dubii despre identitatea lui, poți cere informații suplimentare, dar doar cât e nevoie ca să confirmi că e chiar el.
Când poți refuza
Ștergerea nu e absolută. Facturile le păstrezi pentru că ți-o cere Legea contabilității, iar datele de care ai nevoie într-o dispută în instanță le poți păstra până se termină. Și un refuz se comunică însă în aceeași lună, cu motivul și cu mențiunea că omul poate face plângere la ANSPDCP.
Ce amenzi s-au dat
Cele mai multe sancțiuni pentru cereri nu vin dintr-un răspuns greșit, ci din lipsa oricărui răspuns. Câteva exemple din comunicatele ANSPDCP:
octombrie 2026: un spital veterinar, 5.242 de lei, pentru că nu a dat unei cliente copia unei convorbiri telefonice și a înregistrărilor video în care apărea;
martie 2026: un retailer mare, 40.768 de lei, pentru că, după plângeri despre cereri de acces și ștergere fără răspuns, nu a trimis nici autorității informațiile cerute.
Lecția din al doilea caz: dacă ANSPDCP îți scrie, răspunzi în termenul dat, chiar dacă ți se pare că nu ai greșit nimic.
5. Când datele ajung unde nu trebuie
GDPR numește asta „încălcare a securității datelor”. Nu înseamnă doar un atac informatic. Intră aici și un laptop furat cu lista clienților, un email cu oferta trimis altui client, un fost angajat care pleacă cu agenda sau un site spart prin care cineva ajunge la mesajele din formular.
72 de ore
Articolul 33 îți cere să anunți ANSPDCP „în termen de cel mult 72 de ore” de la momentul în care afli, cu excepția cazului în care incidentul nu prezintă un risc pentru oameni. Notificarea se face pe formularul aprobat prin Decizia ANSPDCP 128/2018. Dacă nu ai toate detaliile, trimiți ce știi și completezi ulterior. Dacă riscul e ridicat, anunți și persoanele afectate.
Orice incident se notează, chiar și cel pe care hotărăști să nu-l raportezi: ce s-a întâmplat, ce date au fost afectate, ce ai făcut și de ce ai decis așa. ANSPDCP poate cere această evidență.
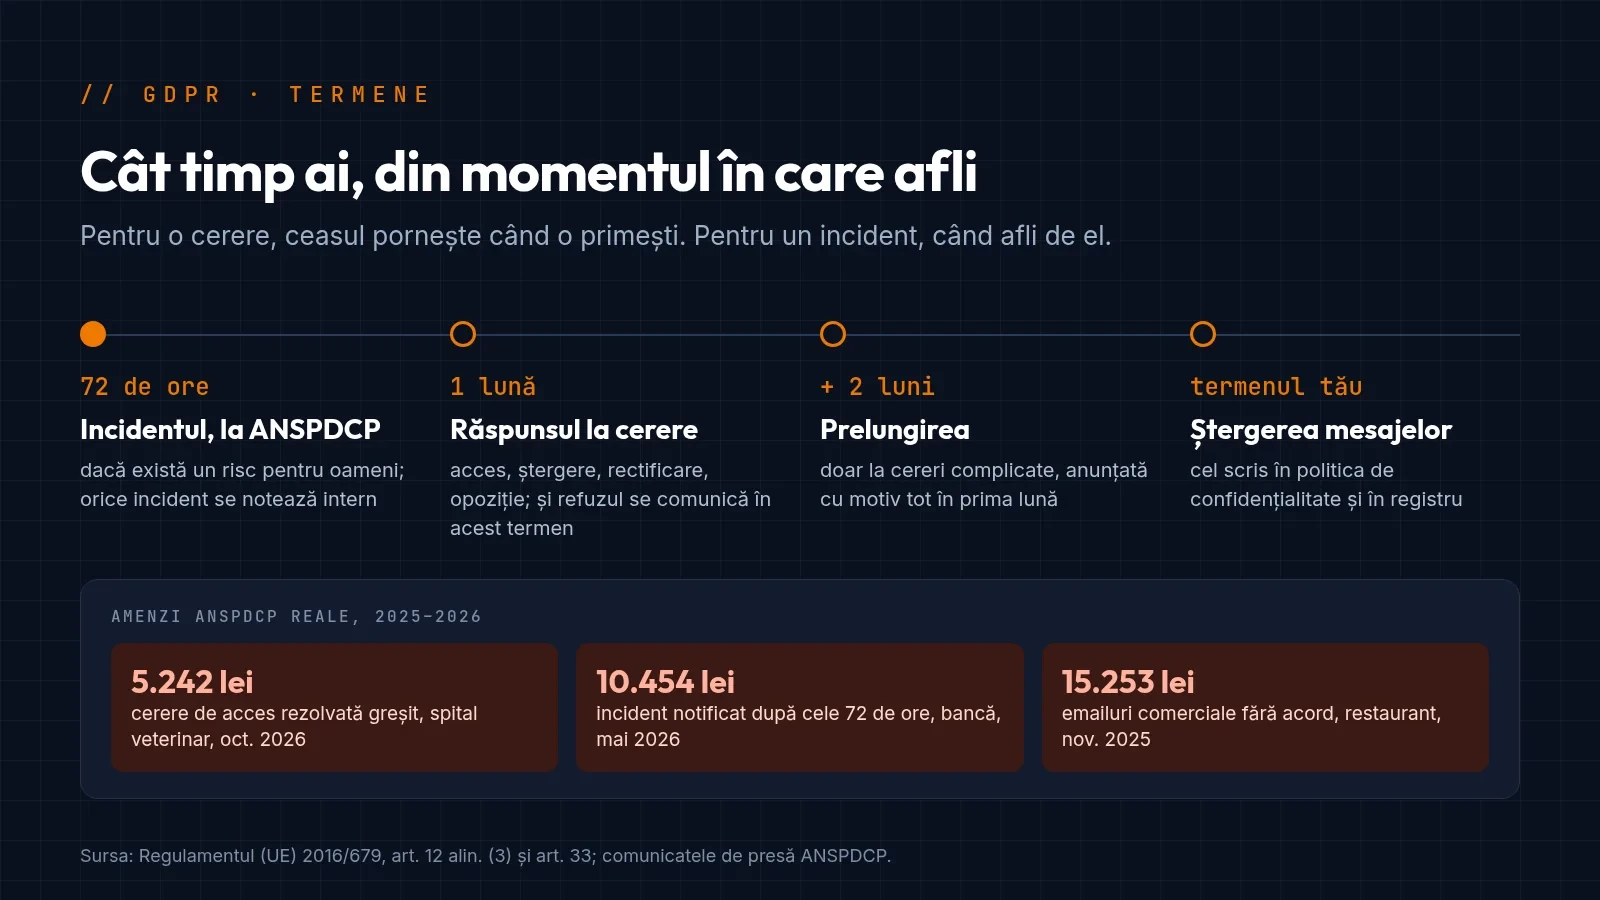
Termenele care contează după ce primești date prin site. Sursa: Regulamentul (UE) 2016/679, art. 12 și 33; comunicatele ANSPDCP din 2025–2026.
Exemple recente
mai 2026: o bancă a primit, pe lângă amenda pentru securitate, încă 10.454 de lei (2.000 de euro) doar pentru că a notificat incidentul după termen;
februarie 2026: un cabinet stomatologic a semnalat chiar el că o fostă angajată a copiat datele de contact și dosarele pacienților. A fost amendat cu 10.190 de lei pentru că, apoi, nu a dat autorității informațiile cerute;
aprilie 2026: o firmă atacată informatic, 12.734 de lei, pentru măsuri de securitate insuficiente.
Pentru un site de prezentare, cel mai probabil incident e un site spart prin pluginuri sau o versiune de PHP neactualizată. Cum se întâmplă asta și ce verifici, am scris în articolul despre riscurile unui site neîntreținut.
Checklist de 10 minute
Scrie pe o pagină toate locurile în care ajung datele clienților: site, email, telefon, aplicații, tabele.
Pentru fiecare, notează furnizorul și verifică dacă ai contractul de prelucrare.
Alege un termen de păstrare pentru mesajele de pe site și verifică dacă e același cu cel din politica de confidențialitate.
Verifică dacă site-ul păstrează copii ale mesajelor și de când.
Stabilește cine răspunde la o cerere GDPR și unde notezi data primirii.
Pregătește un model de răspuns la o cerere de acces și unul de confirmare a ștergerii.
Notează cine anunță ANSPDCP la un incident și unde găsește formularul.
Nu trimite oferte pe adresele din formular fără un acord separat.
Întrebări frecvente
Primesc două-trei mesaje pe lună prin site. Chiar am nevoie de registru?
Da, după regula de azi. Mesajele de la clienți fac parte din activitatea obișnuită, deci nu sunt ocazionale în sensul GDPR. Dacă Omnibus IV e adoptat, firmele mici fără prelucrări cu risc ridicat vor fi scutite, dar restul obligațiilor rămân.
Un client îmi cere să-i șterg datele, dar i-am emis o factură. Ce fac?
Ștergi tot ce nu ești obligat să păstrezi, adică mesajele, notițele și numărul din agendă dacă nu mai lucrați împreună. Păstrezi factura, pentru că o cere Legea contabilității, și îi spui asta în răspuns.
Cererea a venit pe WhatsApp. Contează?
Da. GDPR nu cere o formă anume, iar termenul de o lună curge de la primirea mesajului. Notează data și răspunde în scris.
Pot cere copia buletinului ca să verific cine face cererea?
Nu ca primă variantă. GDPR îți permite să ceri doar informațiile necesare ca să confirmi identitatea, de exemplu un răspuns de pe adresa de email din care a scris inițial sau o confirmare telefonică. O copie a actului de identitate înseamnă și mai multe date de protejat.
Cineva a intrat pe contul meu de email. E un incident pe care trebuie să-l anunț?
Probabil da, dacă în cont erau mesaje de la clienți și nu poți exclude că au fost citite. Evaluezi riscul, schimbi parolele, activezi autentificarea în doi pași și, dacă există risc pentru oameni, anunți ANSPDCP în 72 de ore.
Am voie să păstrez mesajele vechi „pentru orice eventualitate”?
Nu. „Pentru orice eventualitate” nu e un scop. Le poți păstra doar dacă ai un motiv concret, cum ar fi o dispută posibilă cu acel client, și doar cât durează motivul.
Site-ul de la noi, restul cu SmartDPO
Pe site-urile pe care le facem, formularul trimite doar datele de care ai nevoie, are informarea și linkul spre politică lângă el, iar mesajele vechi nu se adună la nesfârșit. Vezi pe pagina de prețuri ce include fiecare pachet.
Pentru partea de după, am construit aplicația noastră, SmartDPO. Răspunzi la întrebări simple despre firmă, iar aplicația face registrul, politica de confidențialitate și lista furnizorilor, urmărește termenele cererilor și ale incidentelor și îți pregătește notificarea către ANSPDCP. Pentru o singură firmă există și un plan gratuit.
Articolul se bazează pe Regulamentul (UE) 2016/679 (art. 5, 12, 15, 17, 28, 30 și 33), pe poziția Grupului de lucru Articolul 29 privind art. 30 alin. (5) din 2018, pe propunerea Omnibus IV (procedura 2025/0130(COD), stadiul verificat în octombrie 2026) și pe comunicatele ANSPDCP din 2025 și 2026.