Spam în formularul de contact: de unde vine și cum îl oprești
De unde vin mesajele de spam din formular, când sunt un pericol real (false somații, emailuri trimise altora) și ce metode le opresc fără să-ți încurce clienții.
Echipa Webspring Design · · 11 min de citit
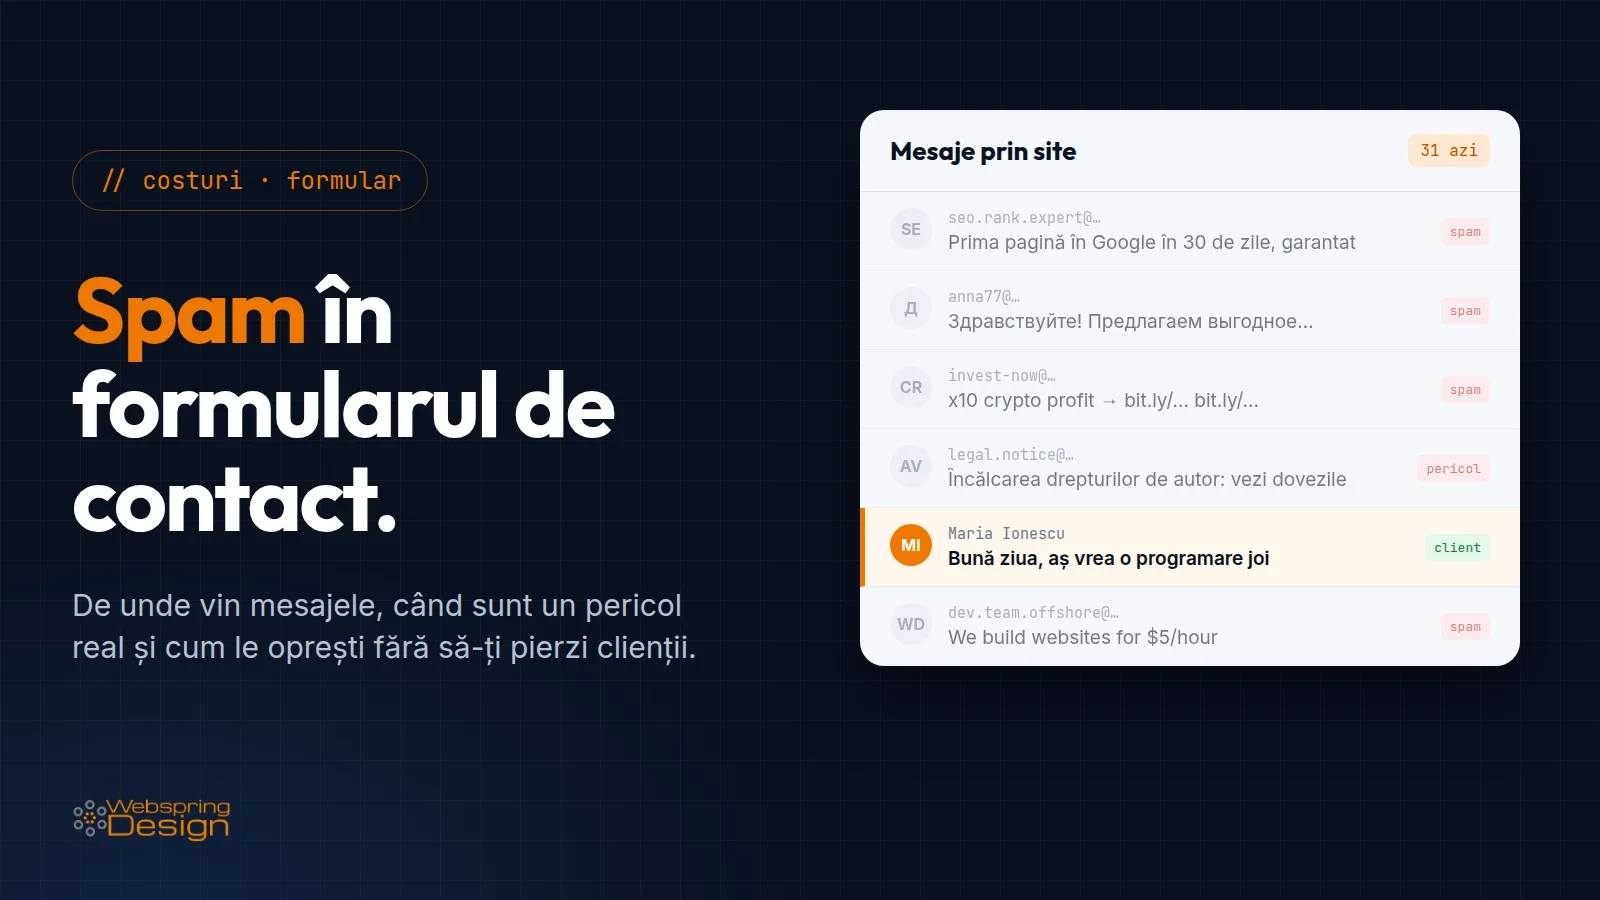
Deschizi emailul dimineața și găsești 30 de mesaje noi venite prin formularul de pe site. Unul promite „prima pagină în Google”, altul e scris cu litere chirilice, al treilea are cinci linkuri spre un site de criptomonede, iar ultimul te amenință cu un proces pentru o poză „furată”. Printre ele, poate, e și un client adevărat.
Vestea bună: de cele mai multe ori, site-ul nu e spart. Mai jos afli de unde vin mesajele, când devin o problemă reală, ce metode de protecție există, de la cea mai discretă la cea mai deranjantă, și ce verifici dacă dispar și mesajele bune.
Pe scurt
De unde vine: programe care caută automat formulare pe internet, oameni plătiți să le completeze și servicii care vând „marketing prin formulare de contact”.
Nu înseamnă că site-ul e spart. Devine grav dacă formularul trimite emailuri altor oameni sau dacă cineva din firmă deschide un link din mesaje.
Ce încerci întâi: un câmp capcană, o verificare a timpului de completare și o limită de mesaje. Vizitatorul nu le observă.
CAPTCHA vine la final: îi încurcă pe unii oameni și trimite date despre vizitatori unui furnizor extern.
Nu răspunde și nu da click pe linkurile din mesajele suspecte, mai ales pe cele despre „drepturi de autor”.
De unde vine spamul din formular
Programe care caută formulare
Cea mai mare parte vine de la programe automate, numite roboți sau „boți”. Ele parcurg internetul, găsesc paginile cu formular și le completează cu un text pregătit dinainte. Nu aleg site-ul tău: îl găsesc pentru că are un formular. De aici vin mesajele fără sens, cele în alte limbi și cele pline de linkuri.
Oameni plătiți și „marketing prin formulare”
Altele vin de la servicii care fac asta ca afacere. Există unelte prezentate deschis ca „automatizare a marketingului prin formulare de contact, la scară”: încarci o listă de site-uri, iar programul găsește formularele și le completează. Pe platformele de freelanceri se vând și trimiteri „manuale”, tocmai ca să treacă de filtre. Așa ajung la tine ofertele de SEO, de design sau de programatori.
Mesajele cu „încălcarea drepturilor de autor”
Categoria cea mai periculoasă arată ca o somație. Un „fotograf” sau un „avocat” îți scrie că ai folosit fără drept o imagine și că riști un proces, iar „dovezile” sunt la un link.
Microsoft a descris tiparul încă din aprilie 2021, într-o analiză a unei campanii care folosea formularele de contact ale firmelor pentru a livra programul malițios IcedID. Mesajele invocau un fotograf sau un designer a cărui lucrare ar fi fost folosită fără permisiune, iar linkul ducea la o arhivă care infecta calculatorul. Venind prin formularul firmei, ajungeau în inbox ca orice cerere de client. Microsoft nota și că atacatorii păreau să treacă automat de protecțiile CAPTCHA.
În mai 2025, Directoratul Național de Securitate Cibernetică (DNSC) a avertizat asupra unor emailuri care păreau trimise de case de avocatură, cu subiecte de tipul „Avertisment privind încălcarea drepturilor de proprietate intelectuală”. Linkul descărca o arhivă cu un program care fura parolele salvate în browser.
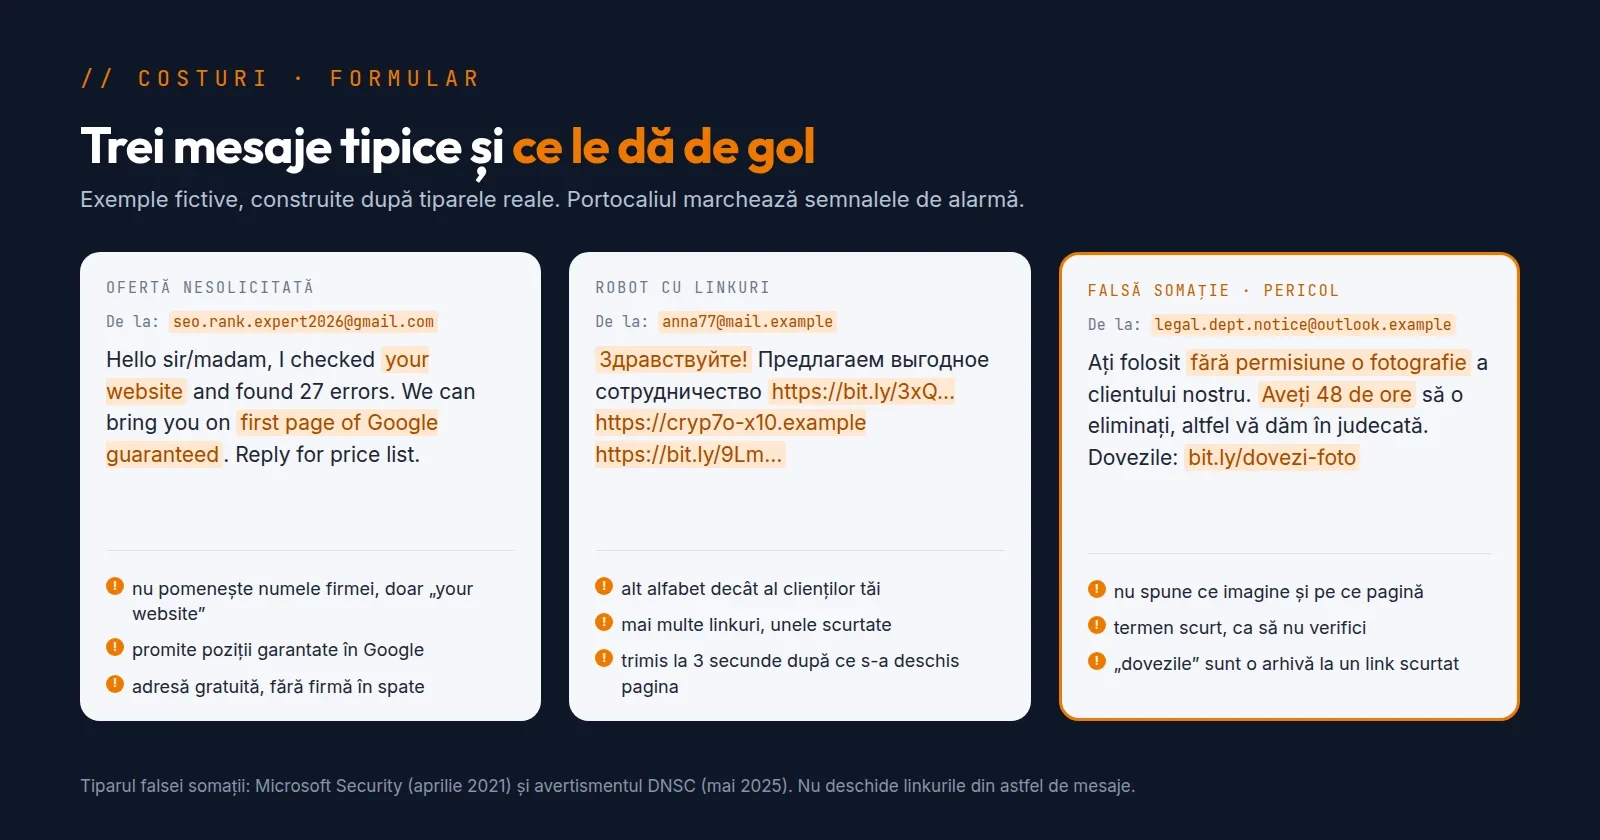
Exemple fictive, după tiparele descrise de Microsoft (2021) și DNSC (2025). Ce le dă de gol e marcat cu portocaliu.
Înseamnă că site-ul e spart?
De obicei, nu. Un site spart are alte semne: pagini pe care nu le-ai făcut, redirecționări spre alte site-uri, un avertisment de la Google sau de la firma de găzduire. Despre acestea am scris în articolul despre riscurile unui site neîntreținut.
Spamul devine totuși o problemă reală în trei situații.
1. Formularul trimite emailuri altor oameni
Multe formulare au opțiunea „trimite-mi o copie” sau un răspuns automat care repetă mesajul. Un robot pune în câmpul de email adresa unei victime și în mesaj o reclamă, iar site-ul tău trimite spamul în numele firmei.
Firma de securitate Sucuri a descris în octombrie 2025 un astfel de caz: prin opțiunea „Send a copy to yourself” a unui singur formular, roboții au pus la coadă 149.700 de emailuri. Reputația adresei IP a serverului a avut de suferit.
O variantă mai tehnică e injecția în antetul emailului: un formular scris neglijent lasă vizitatorul să strecoare, prin câmpul de nume sau de email, destinatari în plus. Catalogul de vulnerabilități CWE o descrie ca „CRLF injection”. Uneltele actuale filtrează aceste caractere, dar un script vechi, scris de mână, poate să nu o facă.
2. Serverul ajunge pe liste negre
Un server care trimite spam poate fi trecut pe listele de expeditori suspecți. Consecința: ofertele trimise de firmă ajung în spam la clienți sau sunt respinse.
3. Cineva din firmă deschide linkul
Pericolul e omul care primește mesajul și descarcă „dovezile”. Nicio protecție a formularului nu ține loc de regula internă: nimeni nu deschide arhive sau linkuri scurtate din mesajele venite prin site.
Cum îl oprești: de la metoda cea mai discretă la cea mai deranjantă
Nicio metodă nu oprește tot spamul, și fiecare are un cost: pentru vizitator, pentru confidențialitate sau pentru tine, când un mesaj bun e oprit din greșeală. De aceea se combină, începând cu cele pe care un om nu le observă.
1. Câmpul capcană
În formular se adaugă un câmp ascuns, numit în engleză „honeypot”. Omul nu îl vede și îl lasă gol. Robotul îl completează, iar mesajul lui e aruncat. Nota W3C despre CAPTCHA spune că metoda se poate implementa ușor și „ar trebui luată în considerare” înaintea testelor pentru oameni. Limita ei: roboții mai sofisticați recunosc câmpurile ascunse și le sar.
2. Verificarea timpului
Un om are nevoie de câteva secunde ca să scrie un mesaj. Un robot trimite formularul imediat, sau fără să încarce pagina. Site-ul notează când a afișat formularul și refuză trimiterile prea rapide.
3. Limita de mesaje
Aceeași adresă de internet nu are de ce să trimită 50 de mesaje pe oră. O limită de câteva mesaje pe minut și câteva zeci pe zi oprește valurile automate. E și cea mai bună apărare împotriva formularului folosit ca să trimită emailuri altora.
Pe site-ul nostru, formularul de contact nu are CAPTCHA. Are un câmp capcană, refuză mesajele trimise în mai puțin de 3 secunde de la deschiderea paginii, acceptă de la aceeași adresă IP cel mult 3 mesaje pe minut și 20 pe zi, iar confirmarea către vizitator pleacă cel mult o dată pe zi spre aceeași adresă de email.
4. Filtre pe server: linkuri, cuvinte, alfabet
Un mesaj cu trei linkuri, unul scris integral în chirilică sau unul cu „crypto” și „backlinks” e aproape sigur spam pentru o firmă locală. Riscul e invers: un filtru prea strict oprește și un client real, de exemplu un turist ucrainean care scrie unei pensiuni. De aceea, mesajele oprite nu se șterg, ci se mută într-un dosar pe care îl verifici din când în când.
5. Servicii de filtrare: Akismet
Akismet, făcut de Automattic, firma din spatele WordPress.com, compară mesajul cu o bază mare de spam. Pentru site-uri comerciale, planul Pro costă 9,95 € pe lună, plătit anual, pentru 500 de verificări lunare; varianta cu preț ales de tine e doar pentru site-uri personale. Mesajul ajunge la Automattic, care spune că păstrează majoritatea datelor între două săptămâni și 90 de zile.
6. CAPTCHA: Google reCAPTCHA, Cloudflare Turnstile, hCaptcha
CAPTCHA e testul care deosebește un om de un robot: bifa „Nu sunt robot”, imaginile cu semafoare sau o verificare invizibilă.
Google reCAPTCHA v3 nu cere nimic vizitatorului: dă fiecărei trimiteri un scor între 0,0 (aproape sigur robot) și 1,0, iar site-ul decide ce face.
Cloudflare Turnstile rulează mici teste în browser și, în modul non-interactiv, vizitatorul nu apasă nimic. Cloudflare spune că e conform WCAG 2.2 AA și că prelucrează semnale ca adresa IP și tipul browserului, nu ce scrie omul în formular. Le folosește însă și în nume propriu, ca să-și îmbunătățească detecția.
hCaptcha folosește de obicei imagini de recunoscut. Politica lui de confidențialitate spune că răspunsurile vizitatorilor sunt folosite ca date de etichetare pentru învățare automată.
Problema de confidențialitate. Un CAPTCHA extern înseamnă că browserul vizitatorului trimite date unui alt furnizor. La reCAPTCHA, Google a schimbat regula pe 2 aprilie 2026: de atunci acționează ca „persoană împuternicită”, adică prelucrează datele doar în numele site-ului, care rămâne singurul operator. Cookie-ul _GRECAPTCHA rămâne însă, iar Google le recomandă site-urilor să verifice dacă informarea de confidențialitate acoperă această prelucrare.
Rămâne deschisă întrebarea consimțământului. În martie 2023, autoritatea franceză CNIL a amendat un operator de scutere electrice cu 125.000 €, din care 25.000 € pentru că folosea reCAPTCHA fără informare și fără consimțământ. Argumentul: datele nu serveau doar securității site-ului, ci și analizei Google. Decizia e dinaintea schimbării din 2026 și e a altei țări, deci nu se aplică automat în România. Arată totuși că un CAPTCHA extern se trece în informarea de confidențialitate și merită discutat cu cine îți face documentele GDPR.
Problema de accesibilitate. Nota W3C „Inaccessibility of CAPTCHA” arată că testele vizuale blochează adesea oamenii cu deficiențe de vedere, iar varianta audio pune o încărcare cognitivă mare pe toată lumea și e o alegere slabă pentru cei cu dizabilități cognitive.
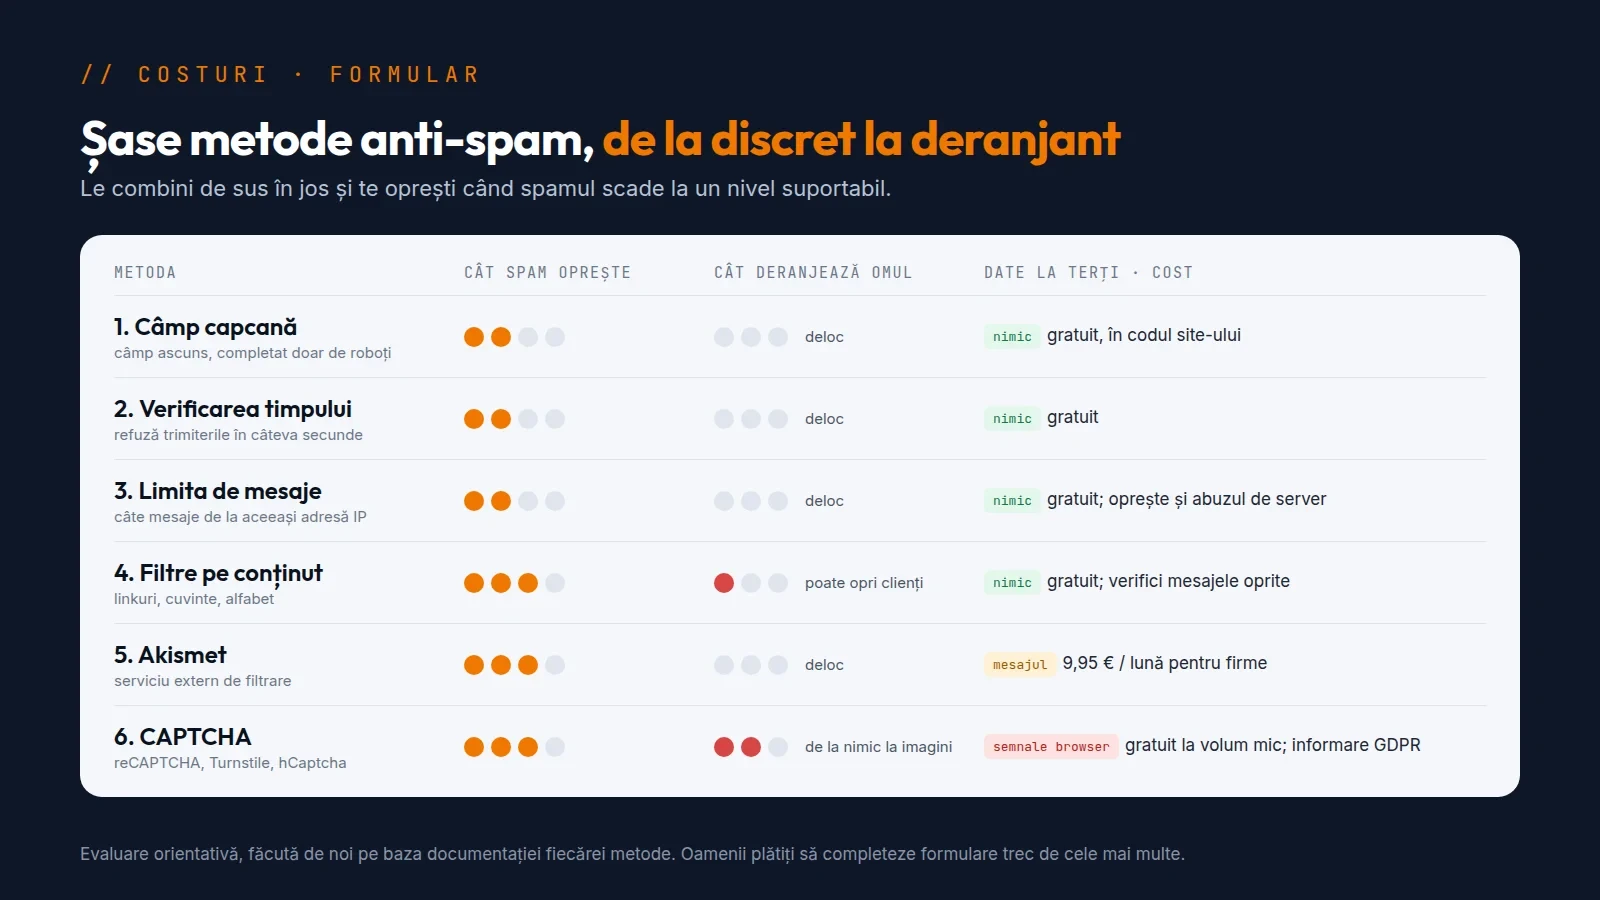
Evaluare orientativă, făcută de noi pe baza documentației fiecărei metode, nu măsurători.
Pe WordPress: ce oferă Contact Form 7 și WPForms
Contact Form 7 are în documentația oficială integrări cu Cloudflare Turnstile, reCAPTCHA v3 și Akismet, plus o listă de cuvinte interzise și un câmp întrebare-răspuns. Autorul recomandă Turnstile în locul reCAPTCHA, „dacă nu ai motive” pentru Google. Atenție: Contact Form 7 nu salvează mesajele. Fără pluginul Flamingo, un mesaj marcat greșit ca spam nu ajunge nicăieri.
WPForms are activată implicit o protecție proprie, bazată pe tehnica câmpului capcană, și un timp minim de completare de 2 secunde, pe care îl poți mări. Integrările cu Akismet, reCAPTCHA, hCaptcha și Turnstile există și în versiunea gratuită Lite; mai are filtre după țară și cuvinte cheie.
În ambele, verifică dacă formularul trimite vizitatorului o copie a mesajului (dezactiveaz-o sau scoate textul mesajului din ea) și unde ajung mesajele oprite.
Ce să nu faci
Nu înlocui formularul cu adresa de email scrisă în clar. Roboții culeg adresele de pe pagini. Într-un experiment al autorității americane FTC din 2002, 86% dintre adresele publicate pe pagini web au primit spam în șase săptămâni. Cifra e veche, dar mecanismul a rămas, iar spamul ajunge direct în inbox, fără niciun filtru.
Nu răspunde la mesajele de spam. Un răspuns poate confirma că adresa e citită de un om și te expune la alte mesaje, uneori mai bine țintite.
Nu da click pe linkuri și nu descărca arhive din mesajele venite prin formular, oricât de oficiale par. DNSC recomandă exact asta pentru falsele somații de la „avocați”.
Nu adăuga toate protecțiile deodată. Dacă încep să lipsească mesaje bune, nu vei ști care filtru le-a oprit.
Checklist: dacă dispar și mesajele reale
Semnul clasic: un client te sună și îți spune că ți-a scris săptămâna trecută. Verifică, în ordine:
Trimite chiar tu un mesaj de test, de pe telefon, cu un text normal.
Caută în dosarul Spam al căsuței de email și în dosarul cu mesaje oprite de pe site.
Verifică adresa „De la” a emailului trimis de formular. Ghidul Contact Form 7 recomandă o adresă de pe domeniul site-ului, cu adresa vizitatorului doar în „Reply-To”. Un email „de la” adresa de Gmail a vizitatorului, trimis de pe serverul tău, arată exact ca spamul.
Verifică înregistrările SPF și DKIM ale domeniului, care le spun serverelor de email că site-ul are voie să trimită în numele firmei. Le-am explicat pe înțeles în ghidul despre emailul pe domeniul firmei.
Relaxează ultimul filtru adăugat, dacă problema a apărut după el.
Întrebări frecvente
Trebuie să păstrez mesajele de spam?
Nu. Unele conțin chiar date ale unor oameni reali, folosite fără știrea lor. Le poți șterge periodic; detalii despre termene găsești în articolul despre datele primite prin formularul de contact.
Dacă pun CAPTCHA, scap complet de spam?
Nu. Oprește majoritatea roboților simpli, dar nu și oamenii plătiți să completeze formulare, iar unele programe trec de el, cum arăta chiar analiza Microsoft din 2021. De aceea se combină cu limite și filtre.
Am primit o somație pentru o poză prin formular. Cum știu dacă e reală?
O somație reală spune cine o trimite, cu nume și date de contact verificabile, care e imaginea și pe ce pagină apare. Nu îți cere să descarci o arhivă. Dacă ai dubii, scrie expeditorului pe o adresă găsită independent, nu din mesaj, sau întreabă un avocat.
Pot bloca toate mesajele din afara României?
Tehnic, da, prin filtre după țară. Vei opri însă și clienții români aflați în străinătate sau turiștii, iar adresa IP arată doar prin ce server pleacă mesajul, nu cine îl scrie. E o soluție pentru o problemă mare, nu primul pas.
Cât spam e „normal” pentru un site mic?
Nu există o cifră oficială. Contează mai mult tendința: o creștere bruscă, de la câteva mesaje la zeci pe zi, merită investigată.
Formulare protejate, fără CAPTCHA
Site-urile noastre sunt construite pe cod propriu, fără pluginuri de formulare de ținut la zi, iar actualizările de securitate sunt incluse în abonament. Vezi pe pagina de prețuri ce include fiecare pachet. Dacă site-ul tău actual primește zeci de mesaje de spam pe zi, scrie-ne: facem și audituri de securitate pentru site-uri existente, iar orice lucrare la cerere are prețul spus dinainte.
Surse: documentația Google reCAPTCHA, Cloudflare Turnstile, hCaptcha, Akismet, Contact Form 7 și WPForms (verificate pe 3 noiembrie 2026), nota W3C „Inaccessibility of CAPTCHA”, Microsoft (aprilie 2021), DNSC (mai 2025), Sucuri (octombrie 2025), Deliberarea CNIL SAN-2023-003.